La configuración de NAT (Network Address Translation) en firewalls Zyxel es crucial para gestionar el tráfico de red, proteger los recursos internos y permitir el acceso a servicios específicos. En esta guía, exploraremos las características, usos y configuraciones de NAT 1:1 y el reenvío de puertos.
¿Qué es NAT 1:1?
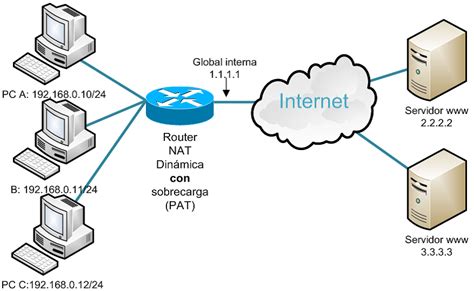
NAT 1:1, también conocido como mapeo directo, establece una conexión individual entre una dirección IP pública y una dirección IP privada. Esta técnica es ideal para escenarios donde se requiere un enlace directo entre una IP externa y una interna.
Características Clave de NAT 1:1:
- Mapeo Directo: Conecta una IP pública a una IP privada, lo que permite que el tráfico externo llegue directamente a un dispositivo interno específico.
- Casos de Uso Específicos: Es perfecto para situaciones donde se necesita un enlace directo entre una IP externa e interna.
- Traducción de Dirección de Red de Origen (SNAT): Cambia la IP de origen del tráfico saliente a la IP pública, garantizando que los dispositivos internos aparezcan en la red externa con la IP pública asignada.
¿Cuándo usar NAT 1:1? Ejemplos de la vida real:
Alojamiento de Servidores:
- Servidor Web: Si su organización tiene un servidor web con una IP privada de 192.168.1.10, puede mapearlo a una IP pública como 203.0.113.10. Esto permite que el servidor web sea accesible desde Internet.
- Servidor VoIP: Un servidor VoIP con una IP privada de 192.168.1.40 se puede mapear a una IP pública de 203.0.113.40 para asegurar una comunicación de voz fluida y sin interrupciones.
- Servidor de Juegos en Línea: Un servidor de juegos en línea con una IP privada de 192.168.1.50 puede recibir una IP pública de 203.0.113.50, lo que permite a jugadores de todo el mundo conectarse utilizando una dirección IP consistente.
Control de Acceso Basado en IP:
- Cámaras de Seguridad: Una organización puede utilizar NAT 1:1 para permitir el acceso remoto a cámaras de seguridad. Un sistema de cámaras con una IP privada de 192.168.1.60 puede mapearse a una IP pública de 203.0.113.60, lo que facilita el monitoreo remoto mientras se aplican reglas de acceso específicas.
- Sistemas de Acceso a Edificios: Para sistemas que controlan el acceso a edificios, como lectores de tarjetas, un dispositivo con una IP privada de 192.168.1.70 puede mapearse a una IP pública de 203.0.113.70. Esto permite a los administradores gestionar el acceso de forma remota manteniendo políticas de acceso seguras.
En resumen, NAT 1:1 es útil para mapear directamente IPs públicas externas a IPs privadas internas, asegurando la compatibilidad para ciertas aplicaciones e implementando el control de acceso basado en IP.
Reenvío de Puertos (Servidor Virtual)
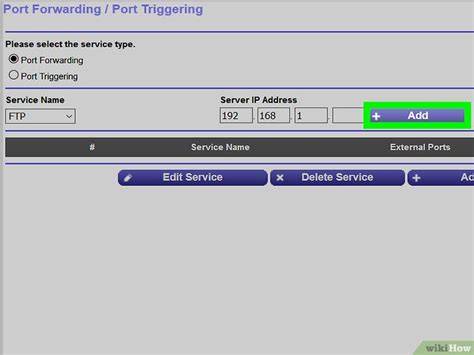
El reenvío de puertos, también conocido como reenvío de puertos de servidor virtual, es un método de red que redirige el tráfico de Internet externo a dispositivos o servicios designados dentro de una red local. El servidor virtual es el más utilizado y se emplea cuando se desea que el servidor interno esté disponible para una red pública externa al dispositivo Zyxel.
Como Redireccionar puertos en el Router | Como abrir puertos en el router
Configuración y Consideraciones:
- Especificación de IP: Es posible especificar manualmente las direcciones IP externa e interna. Sin embargo, se recomienda encarecidamente utilizar objetos para este fin, ya que este enfoque será necesario al crear políticas de seguridad adicionales.
- Creación de Objetos: Para crear un objeto para la interfaz externa e interna, seleccione la opción «Crear nuevo objeto» situada en la esquina superior izquierda del mismo formulario de configuración. Nota: También se puede crear un objeto fuera de un formulario.
- Bucle de Retorno NAT (NAT Loopback): El bucle de retorno NAT se utiliza dentro de la red para acceder al servidor interno utilizando la IP pública.
- Permiso de Puertos: Es crucial permitir el puerto interno y no el puerto externo. Por ejemplo, si se necesita abrir el puerto 50000, se debe crear un objeto de servicio para dicho puerto.
- Verificación: Para verificar la configuración, abra un navegador y escriba la IP WAN de su USG y el puerto configurado.
Resolución de Problemas Comunes
A menudo surgen problemas al intentar conectar un cliente a un servidor RDS a través de un firewall Zyxel, especialmente cuando hay múltiples dispositivos de red involucrados.
Ejemplo de un escenario de problema:
Un usuario intenta conectar desde un cliente a un servidor RDS. El USG40 obtiene Internet de un FritzBox y está conectado con IPSec a la red de la empresa. Se ha creado un NAT y una política, pero al intentar conectar al servidor RDS con la IP 192.168.199.2, se muestra un "ACCESO BLOQUEADO".
Posibles causas y soluciones:
- Política de Seguridad Incorrecta: La política de seguridad puede estar mal configurada. Es fundamental que la política permita el tráfico desde la red de origen hacia el servidor RDS a través del túnel VPN o la configuración NAT.
- Gateway Erróneo: El gateway para el servidor RDS podría ser incorrecto. Si el gateway para 192.168.199.30 es 192.168.199.1 (la IP del FritzBox), asegúrese de que el USG esté configurado para enrutar el tráfico correctamente.
- Conexión WAN del USG: Si el USG está conectado a la LAN del FritzBox con el puerto WAN del USG, es importante verificar la configuración de enrutamiento y NAT en ambos dispositivos para asegurar que el tráfico se maneje adecuadamente.
- Reglas de Ruta de Política: En dispositivos como Zywall310, se necesita una ruta para 10.0.0.20 a 192.168.199.30, a través del túnel VPN al USG40W. En ambos dispositivos, es necesario configurar una regla de ruta de política.
Monitoreo y Diagnóstico:
Monitoree regularmente los registros del firewall y utilice herramientas de diagnóstico para verificar el flujo de tráfico. Asegúrese de que todas las direcciones IP públicas estén correctamente enrutadas.
tags: #configuracion #nat #firewall #zyxel